富邦媒mo店+出貨資料遭盜取 主動通知疑似受影響客戶

中央社記者何秀玲台北19日電
電商龍頭富邦媒公告,旗下平台電商服務mo店+服務部分出貨資料遭未經授權存取,已啟動資安應變機制、通報主管機關,將主動通知疑似受影響顧客。富邦媒表示,依目前調查結果,未涉及會員帳號密碼、信用卡號或其他付款資訊,主要營運系統及電子商務服務正常運作。
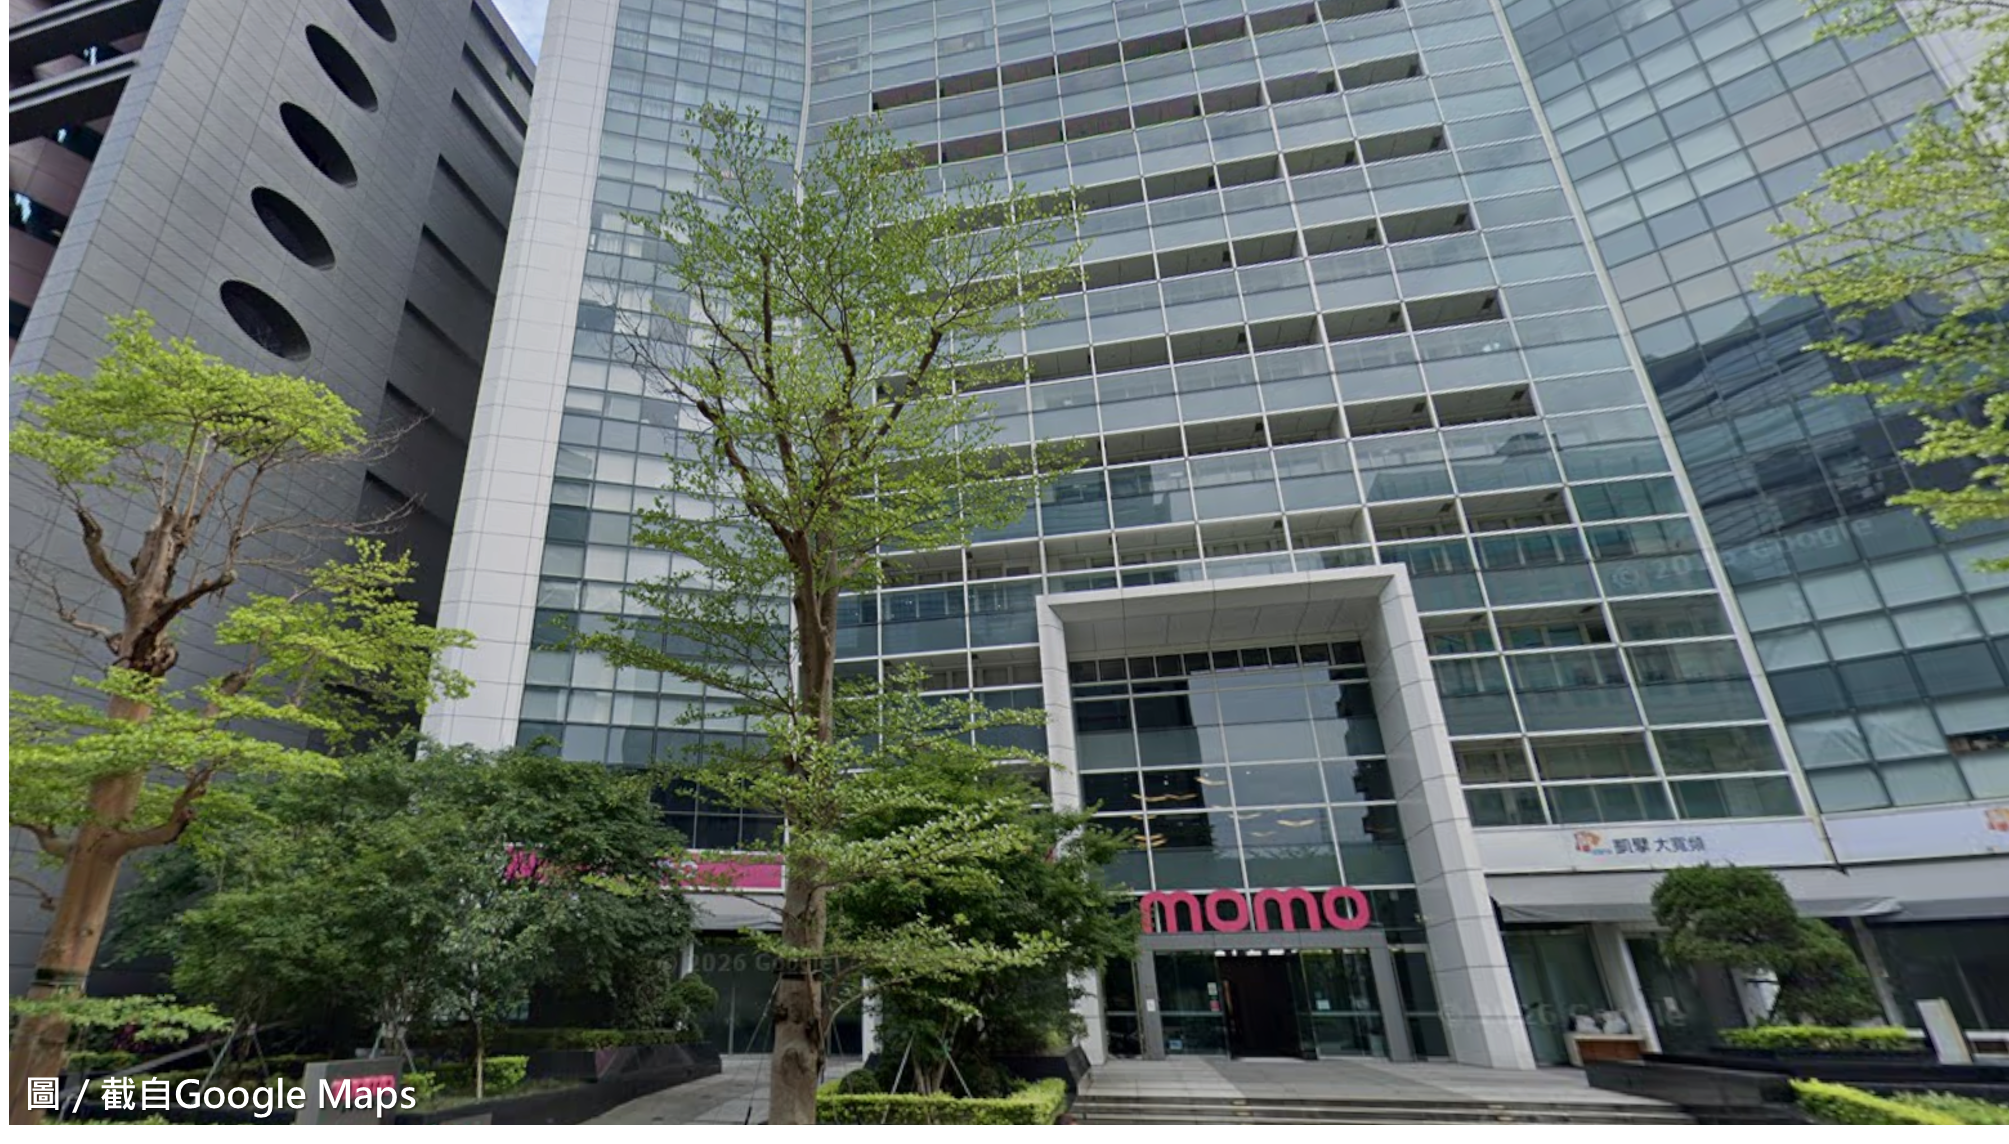
富邦媒今天發布重大訊息指出,18日透過資安監控發現mo店+服務出貨資料發生疑似資安事件,經初步調查,部分出貨資料遭未經授權存取。
富邦媒表示,發現異常後,立即啟動資安應變機制,採取相關防護措施,包括隔離受影響系統、強化監控及存取管控等措施,並進行事件調查及影響範圍確認,也已依相關規定向主管機關通報,主動通知疑似受影響顧客,提醒提高防詐意識,留意不明來電、可疑簡訊及不明連結。
富邦媒指出,後續也將引進外部資安專業資源,協助進行數位鑑識及事件調查,並持續強化資訊安全防護機制;經初步調查,本次事件涉及mo店+服務出貨資料遭未經授權存取,依目前調查結果,確認未涉及會員帳號密碼、信用卡號或其他付款資訊。
富邦媒表示,已採取相關應變及強化措施,目前各項主要營運系統及電子商務服務均維持正常運作,此事件對營運與財務尚無重大影響;後續將全面檢視資訊系統安全管理機制,強化系統監控、權限管理及相關資安防護措施,以降低類似事件再次發生的風險。